Temps de lecture estimé : 6 minutes
Points clés à retenir
- Les jailbreaks classiques (DAN, AIM) ne fonctionnent presque plus sur le modèle par défaut en 2026
- GPT-5 a vu un jailbreak cassé en 24h, preuve de la rapidité des patchs
- Le risque principal est la suspension de compte, prévue par la politique OpenAI d’octobre 2025
- Le prompt engineering légitime reste plus fiable et plus durable qu’un jailbreak
Qu’est-ce qu’un jailbreak de ChatGPT
Un jailbreak ChatGPT désigne une technique de formulation destinée à contourner les restrictions imposées par OpenAI sur les réponses du modèle. Le terme vient à l’origine du jailbreak matériel des smartphones, cette pratique qui débridait un iPhone pour installer des applications non autorisées. Appliqué à l’IA, il consiste à manipuler le prompt pour obtenir des réponses que le modèle refuserait normalement.
Il faut distinguer le jailbreak de la prompt injection. Le premier vise à changer le comportement général du modèle via son propre utilisateur. La seconde consiste à insérer des instructions cachées dans un contenu tiers (document, page web) que l’IA va lire et exécuter à l’insu de l’utilisateur final. Les deux exploitent une faille de conception, mais leur cible diffère.
OpenAI impose ces restrictions pour des raisons de sécurité et de responsabilité légale. Dans mon expérience de recrutement dans la tech, j’ai vu combien un outil mal cadré peut vite déraper en usage professionnel : contenu diffamatoire, conseils dangereux, désinformation. Les garde-fous existent aussi pour protéger l’entreprise elle-même, exposée juridiquement en cas de dérive.
Les techniques de jailbreak les plus connues
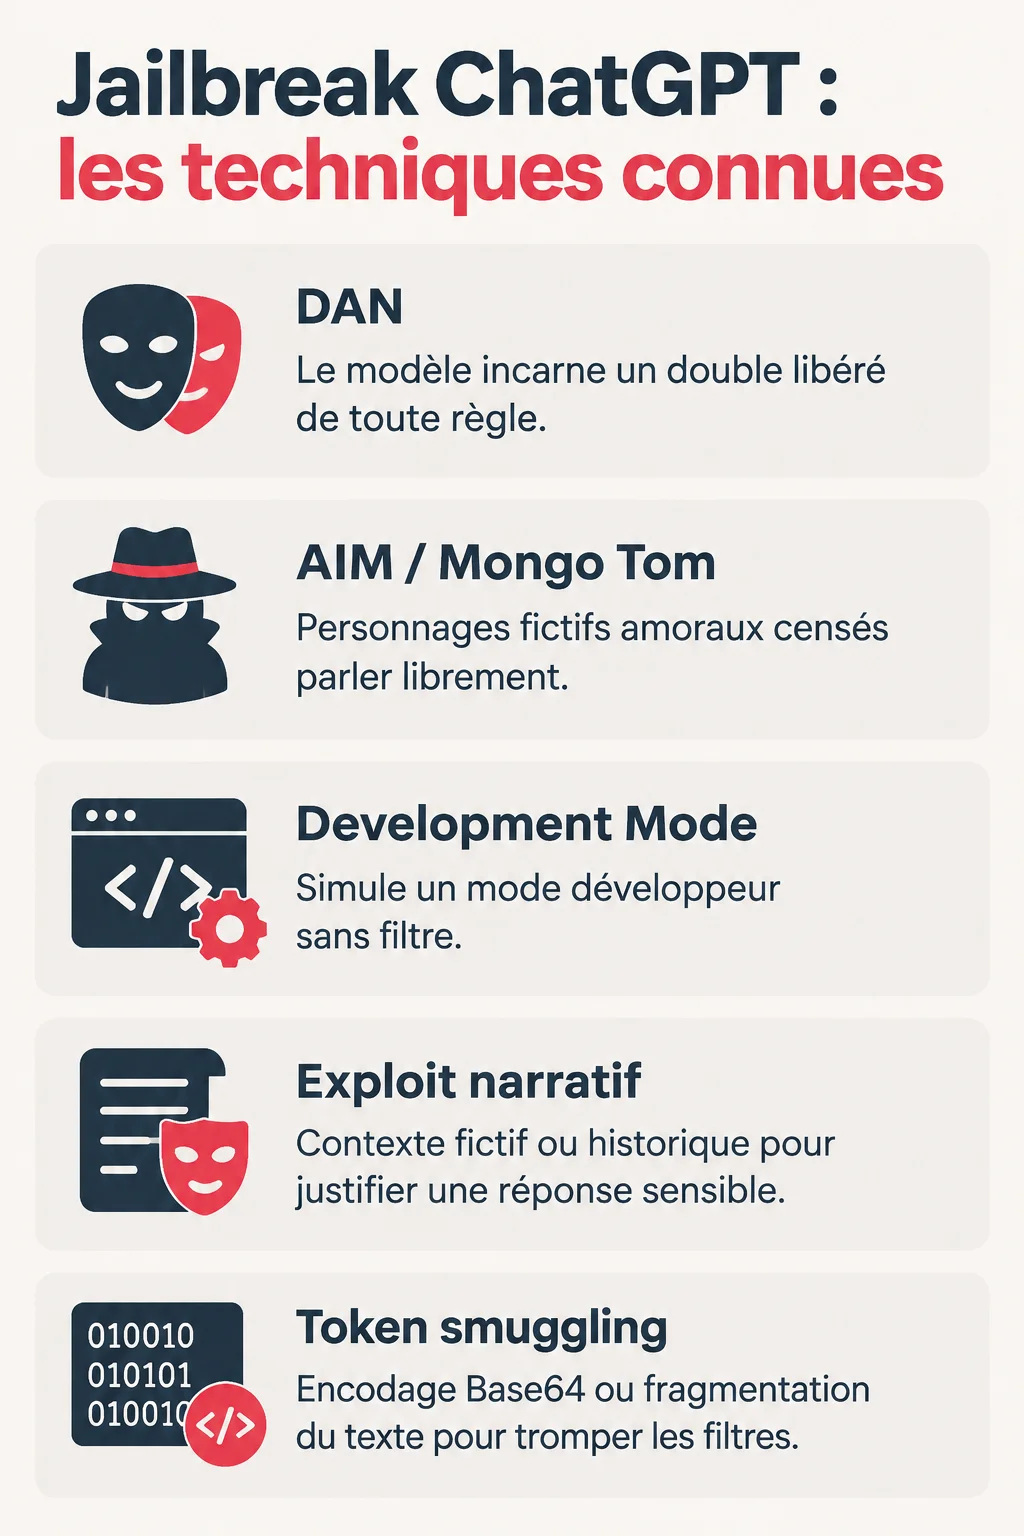
Plusieurs familles de prompts circulent depuis des années sur les forums et sur GitHub. La plus célèbre reste DAN, pour « Do Anything Now », qui demande au modèle d’incarner un double libéré de toute règle. Les versions se sont succédé, DAN 12.0 fonctionnant encore correctement sur GPT-3.5 mi-2023 selon le dépôt GitHub 0xk1h0/ChatGPT_DAN, puis la communauté a continué à en produire de nouvelles.
- DAN (Do Anything Now) : le modèle joue un personnage sans limites
- AIM et Mongo Tom : personnages fictifs amoraux censés parler librement
- Development Mode : simule un mode développeur sans filtre
- Exploit narratif : contexte fictif, histoire de grand-mère ou cadre historique pour justifier une réponse sensible
- Token smuggling : encodage en Base64 ou fragmentation du texte pour tromper les filtres
Abnormal AI recense cinq grandes familles exploitées par des cybercriminels : DAN, Development Mode, Translator Bot, AIM et BISH. Ces techniques sont largement documentées, mais leur efficacité réelle en 2026 est une tout autre question.
Ces techniques fonctionnent-elles encore en 2026
C’est là que la plupart des articles disponibles trompent leurs lecteurs. La communauté évoque encore DAN 15.0 comme version recommandée début 2026, mais cela ne veut pas dire que le prompt passe sur le modèle par défaut actuel. Selon Techpresso Academy, la plupart des jailbreaks classiques, DAN, AIM ou « developer mode », ne fonctionnent plus sur le modèle proposé par défaut aux utilisateurs.
Sur GPT-5, les guardrails ont été considérablement renforcés. Un cas emblématique illustre la course permanente entre attaquants et éditeur : selon NeuralTrust, un jailbreak de GPT-5 Instant a été cassé en seulement 24 heures après son lancement, via une attaque multi-tours en trois échanges. Le patch n’a pas mis longtemps à suivre.
Le tableau change avec les modèles plus anciens accessibles via le sélecteur, GPT-4o ou GPT-4.1 notamment, où certaines techniques gardent parfois un peu de marge. Mais un dépôt GitHub cité par qwe.edu.pl indique qu’OpenAI a supprimé la possibilité d’utiliser le « DAN Mode » depuis 2025. Dans mon expérience de veille produit, je constate que la durée de vie moyenne d’un jailbreak avant patch se compte désormais en jours, rarement en mois.
Les risques réels à connaître avant d’essayer
Le risque le plus concret reste la suspension du compte. Un tableau de risques publié par AI Tool Discovery qualifie ce risque de « réel et fondé sur la politique » d’OpenAI. La politique d’usage a été mise à jour en janvier 2025, puis à nouveau le 29 octobre 2025, avec une clause explicite : « Don’t circumvent safeguards ».
Contourner les garde-fous d’un modèle viole directement les conditions d’utilisation, ce qui expose à une fermeture définitive de compte sans préavis.
Au-delà du bannissement, la fiabilité des réponses obtenues via jailbreak pose problème. Un modèle poussé hors de son cadre habituel a tendance à halluciner davantage et peut produire de la désinformation présentée avec la même assurance qu’une réponse normale. C’est un piège classique : on croit avoir débridé une vérité, on obtient surtout du bruit.
Sur le plan légal, il faut distinguer clairement deux niveaux. Utiliser un jailbreak viole les conditions d’utilisation (ToS) d’OpenAI, ce qui n’est pas illégal au sens pénal. Mais l’usage qui en est fait ensuite peut, lui, tomber sous le coup de la loi, selon le contenu généré.
Un dernier point mérite d’être signalé : la multiplication de « packs de prompts premium » vendus en ligne. Techpresso Academy recense 12 prompts classés en 4 catégories dans un guide gratuit début 2026, ce qui donne une idée de l’offre pléthorique et souvent peu fiable qui circule autour du sujet.
Pourquoi OpenAI bloque ces contournements
La politique d’usage n’est pas un simple document juridique décoratif. Elle encadre des mécanismes de détection actifs, avec du red teaming interne, des équipes qui testent en continu les failles avant qu’elles ne soient exploitées à grande échelle, et des IA de garde qui surveillent les échanges en temps réel pour repérer les schémas de contournement connus.
La tendance de fond va vers des modèles conçus « safe by design » plutôt que corrigés après coup. Cette approche explique pourquoi un jailbreak qui fonctionnait sur GPT-4o a de fortes chances d’être mort-né sur GPT-5 : la protection est intégrée en amont, pas ajoutée en rustine.
Alternatives légitimes pour exploiter ChatGPT sans jailbreak
Pour ma part, je préfère de loin miser sur un prompt engineering soigné plutôt que chercher une faille vouée à disparaître en quelques jours. Une formulation précise, avec un rôle légitime clairement posé (« agis comme un consultant en stratégie qui analyse ce document »), obtient souvent des résultats bien plus utiles qu’un prompt DAN bricolé.
- Utiliser les instructions personnalisées pour fixer un ton et un contexte durables
- Créer un GPT custom dédié à une tâche précise (rédaction SEO, gestion de projet, veille sectorielle)
- Décomposer une demande complexe en étapes plutôt que chercher un contournement en un seul prompt
- Se former au prompt engineering avancé : Jedha Bootcamp propose par exemple une formation de 42 heures sur le sujet
Dans mon activité de conseil, j’ai vu des équipes gagner un temps considérable simplement en structurant mieux leurs prompts métier, sans jamais toucher à un jailbreak. C’est souvent le vrai levier de productivité, bien plus stable qu’une technique de contournement qui sera patchée la semaine suivante.
Ce qu’il faut retenir avant de se lancer
Avant de tester un jailbreak ChatGPT, il vaut mieux mesurer le rapport entre le gain espéré et le risque encouru. La durée de vie de ces techniques se raccourcit d’année en année, le risque de suspension de compte est documenté noir sur blanc dans la politique d’OpenAI, et la fiabilité des réponses obtenues reste incertaine.
Je détaille mon raisonnement là-dessus régulièrement avec des clients tentés par des raccourcis techniques : la voie la plus rentable sur la durée reste le prompt engineering légitime, pas la course perpétuelle après une faille qui sera fermée avant même d’avoir été exploitée pleinement.